IA-06
حقيبة فهم العمليات وتقييم الضوابط (RCM)
افهم العملية ووثّقها وابنِ مصفوفة المخاطر والضوابط وبرنامج العمل
IA-08
راجع ضوابط تقنية المعلومات والأمن السيبراني بالرجوع إلى الضوابط الأساسية (ECC)
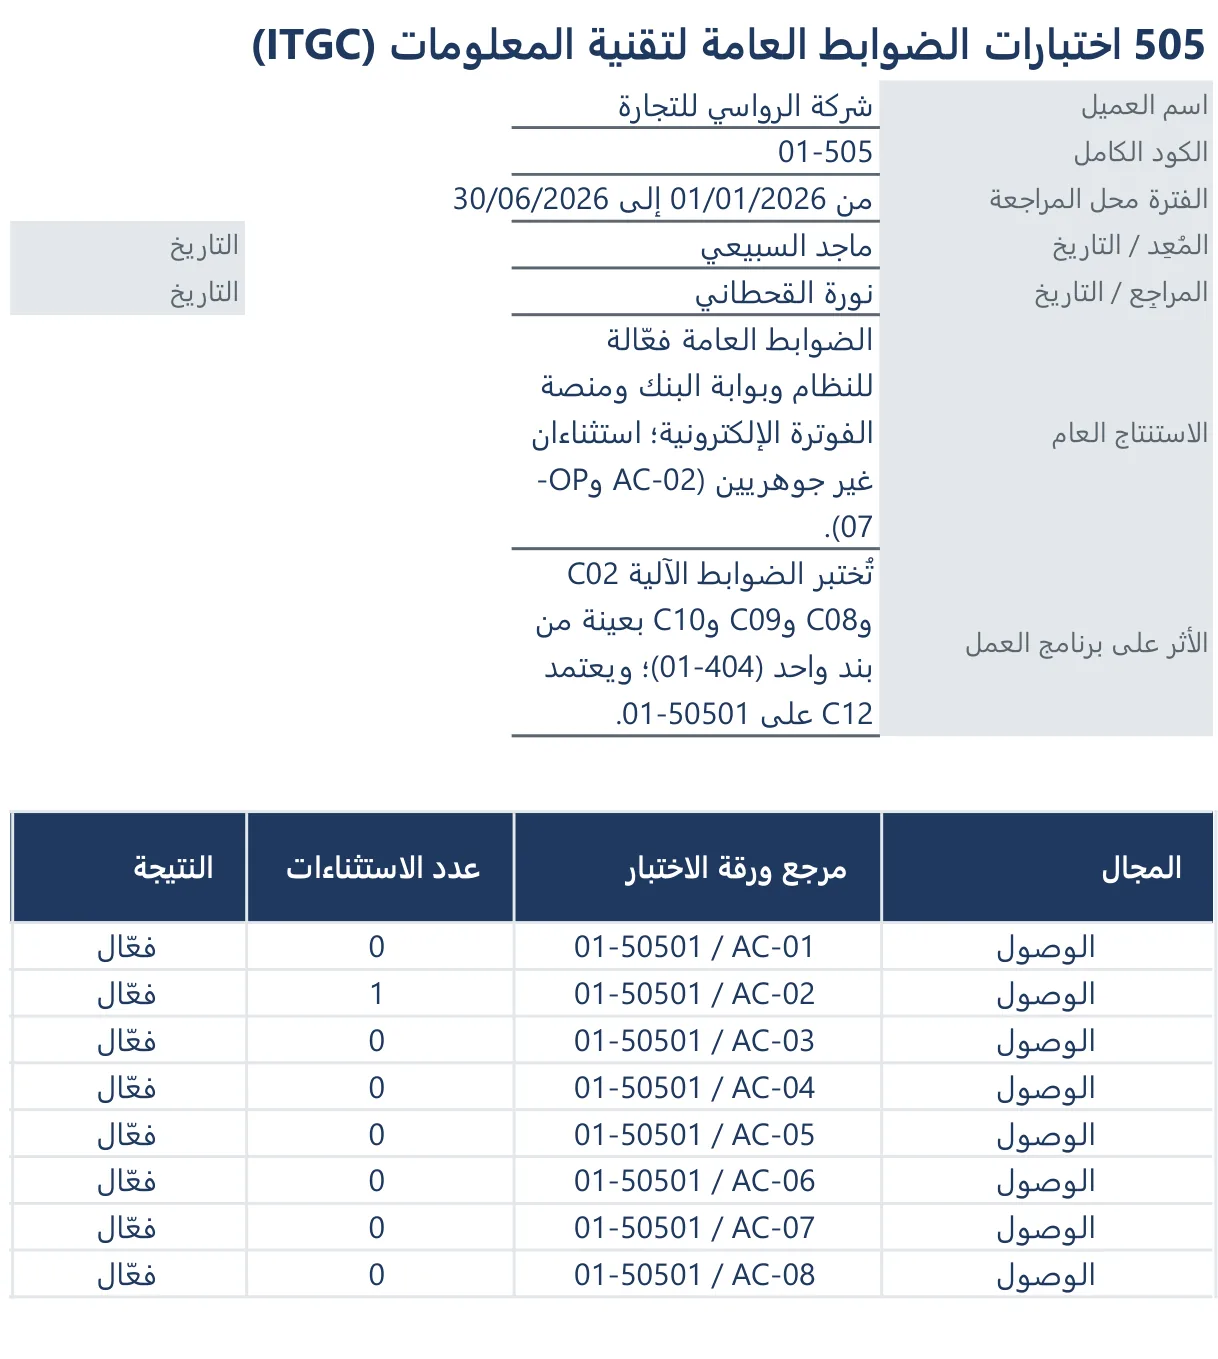
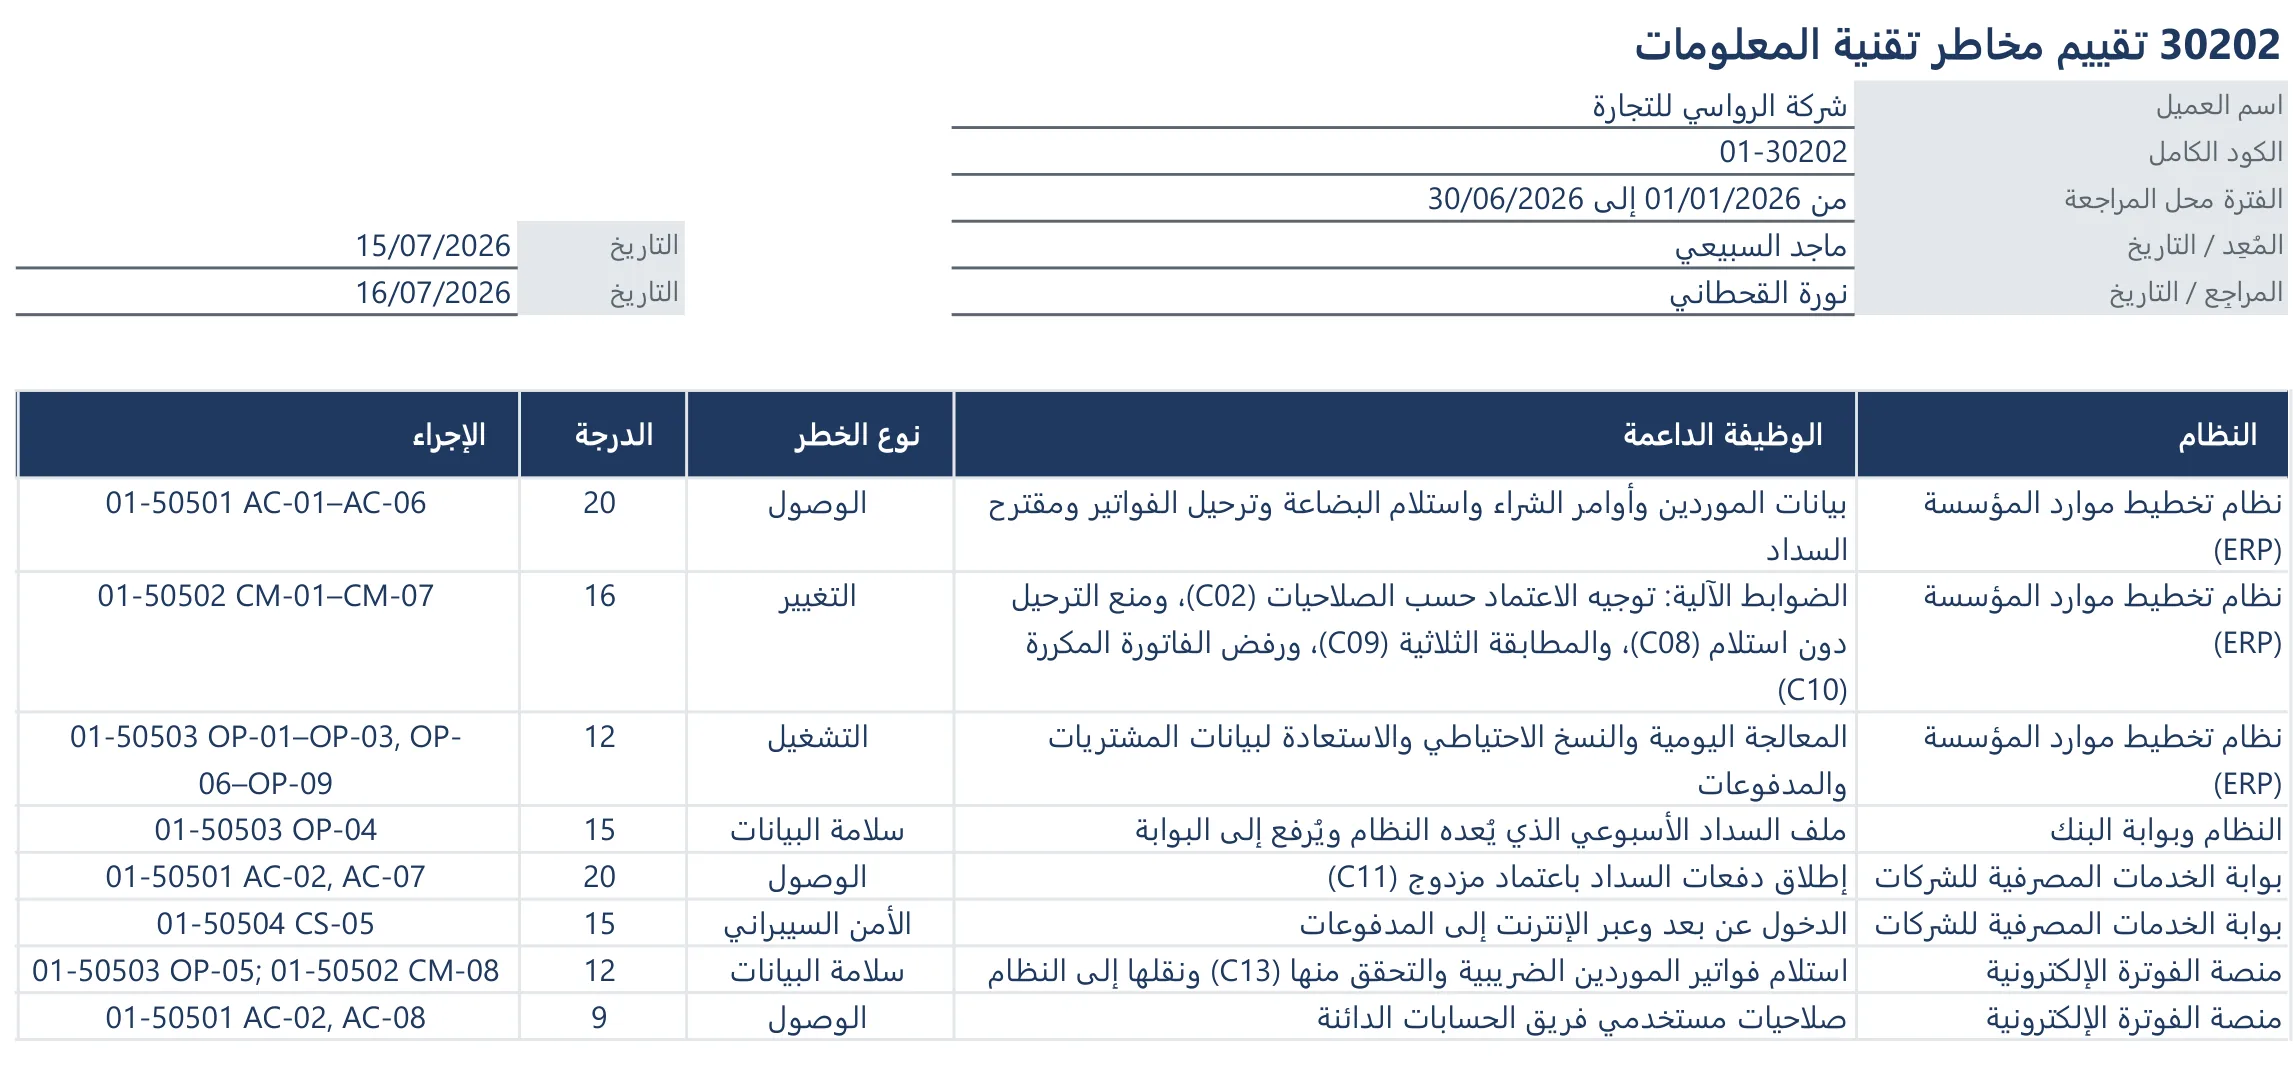
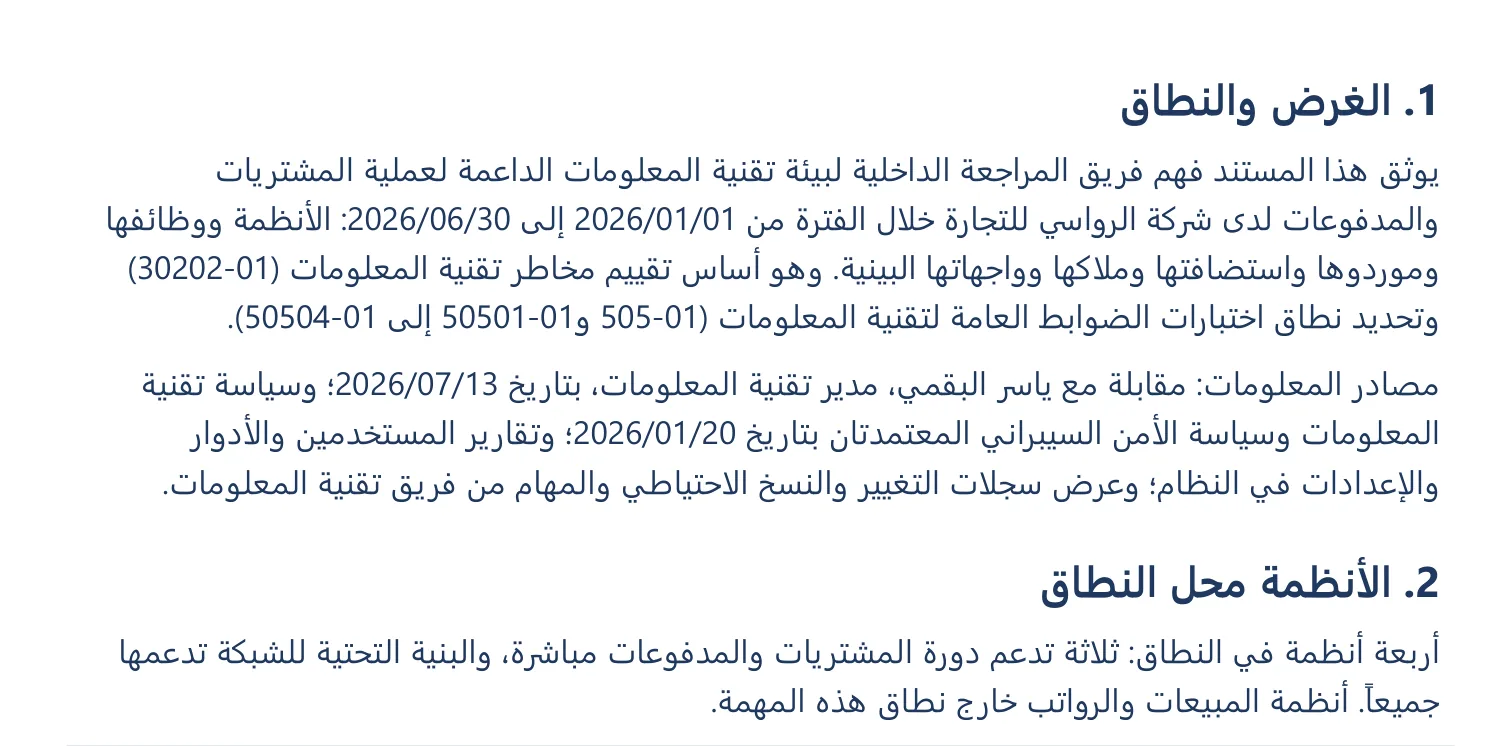
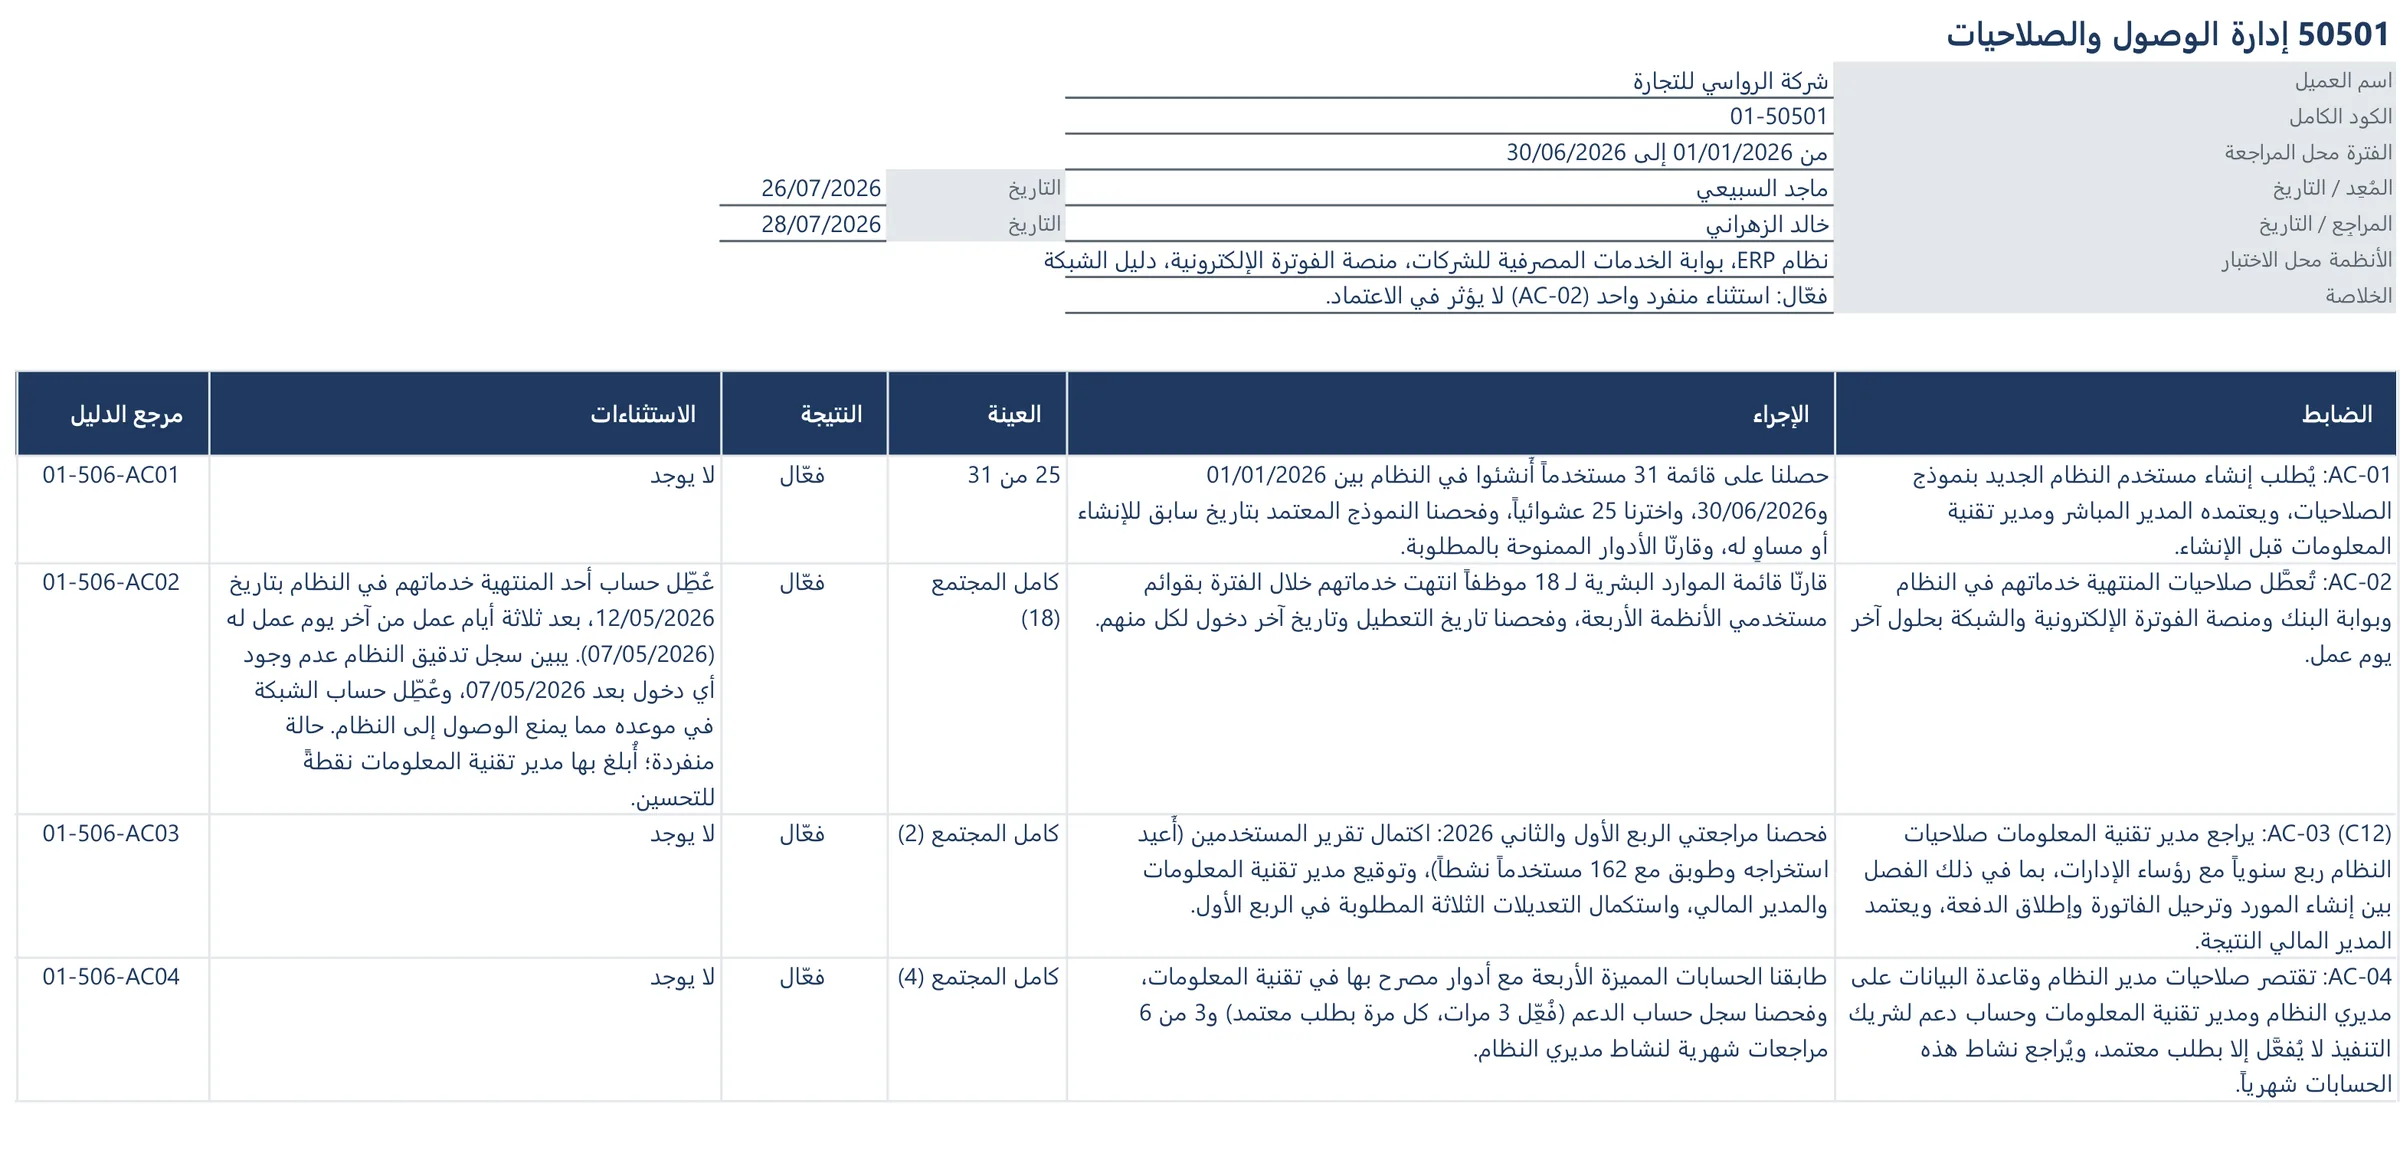
ضوابط الأنظمة التي تدعم العملية كثيراً ما تبقى خارج نطاق المهمة، أو تُختبر بقائمة عامة لا صلة لها بالمخاطر. تبدأ الحقيبة بفهم بيئة تقنية المعلومات في 406: الأنظمة والتطبيقات وقواعد البيانات الداعمة للعملية والجهات المسؤولة عنها، ثم تقييم مخاطر الوصول والتغيير وسلامة البيانات في 30202. وتنظّم الورقة 505 اختبار الضوابط العامة في أربعة مجالات: الوصول والصلاحيات والفصل بين المهام (50501)، وإدارة التغيير على الأنظمة (50502)، والتشغيل والنسخ الاحتياطي والاستعادة (50503)، والأمن السيبراني وحماية البيانات (50504) مقابل الضوابط الأساسية للأمن السيبراني (ECC) ونظام حماية البيانات الشخصية.
لمكاتب المراجعة وإدارات المراجعة الداخلية حين تعتمد العملية محل المراجعة على أنظمة تقنية، من تخطيط المهمة وفهم العملية حتى الاختبار.
| الكود | الورقة | الصيغة | ما تحصل عليه | المرجعية |
|---|---|---|---|---|
| 30202 | تقييم مخاطر تقنية المعلوماتالمرجعية: 13.2 | Excel | قالب + مثال معبأقالب + مثال | 13.2 |
| 406 | فهم بيئة تقنية المعلوماتالمرجعية: 9.1، 14.1 | Word | قالب + مثال معبأقالب + مثال | 9.1، 14.1 |
| 505 | اختبارات الضوابط العامة لتقنية المعلومات (ITGC)المرجعية: 14.2 | Excel | قالب + مثال معبأقالب + مثال | 14.2 |
| 50501 | إدارة الوصول والصلاحياتالمرجعية: 14.2 | Excel | قالب + مثال معبأقالب + مثال | 14.2 |
| 50502 | إدارة التغيير على الأنظمةالمرجعية: 14.2 | Excel | قالب + مثال معبأقالب + مثال | 14.2 |
| 50503 | عمليات التشغيل والنسخ الاحتياطيالمرجعية: 14.2 | Excel | قالب + مثال معبأقالب + مثال | 14.2 |
| 50504 | الأمن السيبراني وحماية البياناتالمرجعية: 14.2 | Excel | قالب + مثال معبأقالب + مثال | 14.2 |
ومع كل حقيبة: دليل استخدام (PDF وPowerPoint) وشروط الترخيص، بالعربية والإنجليزية.
أرقام المعايير العالمية للمراجعة الداخلية (IIA 2024)، وISQM 1 ومبادئ ساما حيث تنطبق، كما وردت في الدليل. المرجعية للإحالة ولا تعني اعتماداً من IIA.
IA-06
افهم العملية ووثّقها وابنِ مصفوفة المخاطر والضوابط وبرنامج العمل